Servicio Gestionado Wazuh: SIEM, XDR y Cumplimiento Normativo en España
Despliegue, ingeniería continua de reglas, custodia inmutable de logs en la UE y supervisión SOC 24×7 sobre la plataforma de seguridad open source líder. Elimine la complejidad operativa y la fatiga de alertas sin costes desorbitados de licenciamiento.
Consultar tarifas Wazuh Managed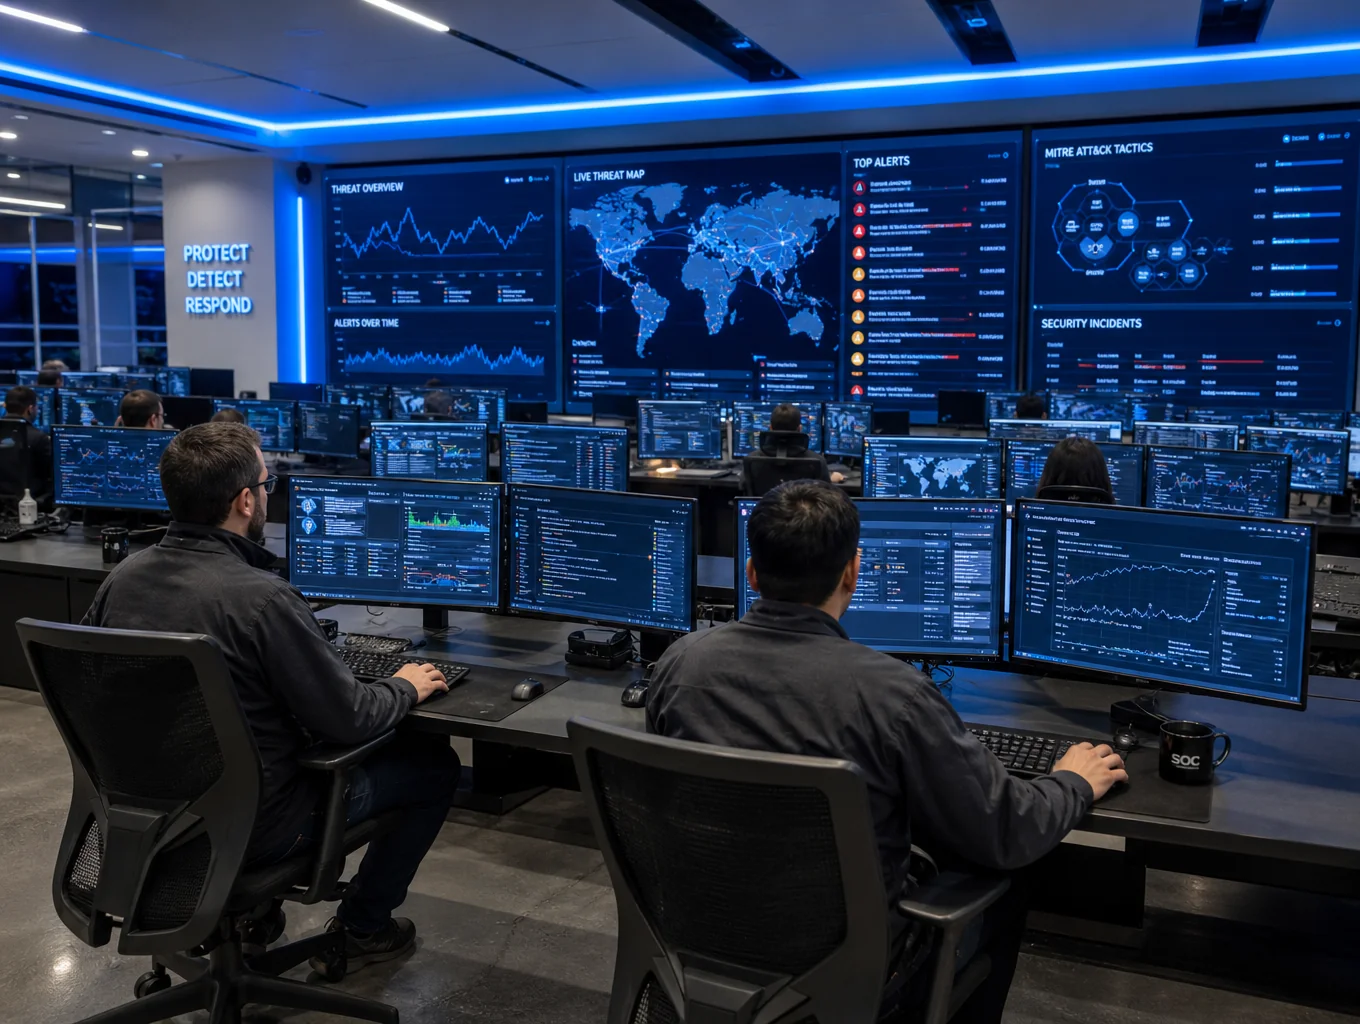
Cluster Wazuh Activo
Custodia de logs UE & SOC 24/7
Wazuh es un motor extraordinario, pero requiere ingeniería constante
Wazuh ofrece capacidades de detección equiparables a los grandes SIEM comerciales, pero no es una solución «instalar y olvidar». Sin personal especializado dedicado, las organizaciones se enfrentan rápidamente a barreras críticas:
Diseñado para adaptarse a su modelo de gobernanza y datos
Elija entre la agilidad de nuestra nube soberana en España o la custodia total en su propio centro de datos.
Wazuh SaaS
Cloud Privado ROGARNFELS
Ubicación del Clúster
Cloud Privado de ROGARNFELS en centros de datos Tier III en España.
Residencia y Soberanía
100% en territorio nacional / UE bajo estricto cumplimiento RGPD.
Mantenimiento Infraestructura
100% gestionado por ROGARNFELS (hardware, SO, clúster OpenSearch, backups).
Modelo de Consumo
Suscripción mensual con almacenamiento y retención incluidos.
Variantes Disponibles
SaaS Compartido (aislamiento lógico) o SaaS Dedicado (clúster exclusivo).
Wazuh On-Premise
Infraestructura del cliente
Ubicación del Clúster
En sus propios servidores (físicos o virtualizados) o en su suscripción cloud privada.
Residencia y Soberanía
Los datos y registros nunca abandonan su perímetro corporativo.
Mantenimiento Infraestructura
El cliente gestiona el hipervisor; ROGARNFELS gestiona la capa de software Wazuh.
Modelo de Consumo
Proyecto inicial de diseño e implantación + Cuota recurrente de soporte y gestión.
Variantes Disponibles
Nodo único o Clúster distribuido en alta disponibilidad (HA) multisede.
Ambas modalidades cuentan con soporte técnico L3 especializado y arquitectura de alta disponibilidad homologada.
Elija el grado de acompañamiento técnico que su equipo necesita
Desde la operación técnica del clúster hasta la vigilancia y contención humana en tiempo real. Escale entre niveles sin interrupción operativa ni reinstalaciones.
Comparativa técnica Capacidades por modalidad | Nivel 1: Wazuh PlatformPlataforma mantenida Para equipos con analistas propios que solo necesitan una infraestructura Wazuh robusta, actualizada y en alta disponibilidad. | Recomendado Nivel 2: Wazuh ManagedIngeniería y afinado activo Ingeniería especializada continua para despliegue de agentes, reglas personalizadas y eliminación proactiva de ruido. | Nivel 3: Wazuh + SOC 24×7Respuesta operativa humana Cobertura total con analistas SOC L1/L2/L3 vigilando 24×7×365, investigación forense y contención inmediata de incidentes. |
|---|---|---|---|
| Despliegue y alta disponibilidad del clúster | |||
| Actualizaciones y parches de Wazuh Server/Indexer | |||
| Copias de seguridad del sistema y políticas de retención | |||
| Soporte L3 de estabilidad de plataforma | |||
| Gestión y despliegue masivo de agentes | |||
| Afinado continuo de reglas y mitigación de falsos positivos | |||
| Desarrollo de decoders a medida (firewalls, apps internas) | |||
| Gestión centralizada de vulnerabilidades y FIM | |||
| Supervisión y triaje humano de alertas 24×7×365 | (SOC L1/L2/L3) | ||
| Investigación forense y aislamiento de endpoints comprometidos | |||
| Contención guiada y coordinación ante incidentes | |||
| Informes mensuales ejecutivos y de cumplimiento (NIS2/ISO) | Métricas de salud | Informe técnico | Auditoría de seguridad |
Plataforma mantenida
Capacidades del nivel
- Despliegue y alta disponibilidad del clúster
- Actualizaciones y parches de Wazuh Server/Indexer
- Copias de seguridad del sistema y políticas de retención
- Soporte L3 de estabilidad de plataforma
- Gestión y despliegue masivo de agentes
- Afinado continuo de reglas y mitigación de falsos positivos
- Desarrollo de decoders a medida (firewalls, apps internas)
- Gestión centralizada de vulnerabilidades y FIM
- Supervisión y triaje humano de alertas 24×7×365
- Investigación forense y aislamiento de endpoints comprometidos
- Contención guiada y coordinación ante incidentes
- Métricas de saludInformes mensuales ejecutivos y de cumplimiento (NIS2/ISO)
Ingeniería y afinado activo
Capacidades del nivel
- Despliegue y alta disponibilidad del clúster
- Actualizaciones y parches de Wazuh Server/Indexer
- Copias de seguridad del sistema y políticas de retención
- Soporte L3 de estabilidad de plataforma
- Gestión y despliegue masivo de agentes
- Afinado continuo de reglas y mitigación de falsos positivos
- Desarrollo de decoders a medida (firewalls, apps internas)
- Gestión centralizada de vulnerabilidades y FIM
- Supervisión y triaje humano de alertas 24×7×365
- Investigación forense y aislamiento de endpoints comprometidos
- Contención guiada y coordinación ante incidentes
- Informe técnicoInformes mensuales ejecutivos y de cumplimiento (NIS2/ISO)
Respuesta operativa humana
Capacidades del nivel
- Despliegue y alta disponibilidad del clúster
- Actualizaciones y parches de Wazuh Server/Indexer
- Copias de seguridad del sistema y políticas de retención
- Soporte L3 de estabilidad de plataforma
- Gestión y despliegue masivo de agentes
- Afinado continuo de reglas y mitigación de falsos positivos
- Desarrollo de decoders a medida (firewalls, apps internas)
- Gestión centralizada de vulnerabilidades y FIM
- (SOC L1/L2/L3)Supervisión y triaje humano de alertas 24×7×365
- Investigación forense y aislamiento de endpoints comprometidos
- Contención guiada y coordinación ante incidentes
- Auditoría de seguridadInformes mensuales ejecutivos y de cumplimiento (NIS2/ISO)
Protección integral del endpoint al perímetro cloud
Monitorización continua, correlación automatizada y aislamiento inmediato de incidentes en toda su infraestructura corporativa.
1. SIEM y Correlación de Eventos
Ingesta en tiempo real de logs procedentes de servidores Windows/Linux, firewalls, switches y entornos cloud (M365, AWS, Azure). Mapeo automático contra la matriz MITRE ATT&CK®.
2. Detección y Respuesta en Endpoint (EDR/XDR)
Monitorización de procesos en memoria, comportamiento anómalo, ejecución de scripts maliciosos y respuesta activa (aislamiento de red de hosts comprometidos).
3. Integridad de Archivos (FIM)
Trazabilidad en tiempo real sobre modificaciones, creación o borrado de archivos críticos del sistema, configuraciones y registros de Windows.
4. Detección de Vulnerabilidades y Postura de Seguridad
Escaneo continuo de CVEs en el software instalado y evaluación de configuraciones frente a benchmarks CIS (Center for Internet Security).
¿Necesita evaluar el nivel de exposición de su entorno?
Consulte con nuestros especialistas para orquestar la integración de telemetría en sus activos críticos.
Solicite una propuesta técnica y económica para su entorno
Calcule el despliegue óptimo de Wazuh para su infraestructura. Nuestros ingenieros evaluarán el volumen de activos, tasa de ingesta de eventos y retención requerida para ofrecerle una propuesta sin compromiso.
Costes predecibles y sin sorpresas
Sin penalizaciones abusivas por volumen de eventos por segundo (EPS).
Garantía de custodia legal
Infraestructura ubicada en la UE con cifrado de logs en tránsito y en reposo.
Migración asistida
Apoyo técnico en la transición desde otros SIEM (Splunk, Sentinel, Elastic, Graylog) o servidores Wazuh legacy.
Preguntas frecuentes sobre nuestro servicio gestionado Wazuh
Conozca en detalle los aspectos arquitectónicos, operativos y normativos de nuestra plataforma gestionada de ciberseguridad.